各機關基於風險導向之弱點處置期限評估指引
一、摘要說明
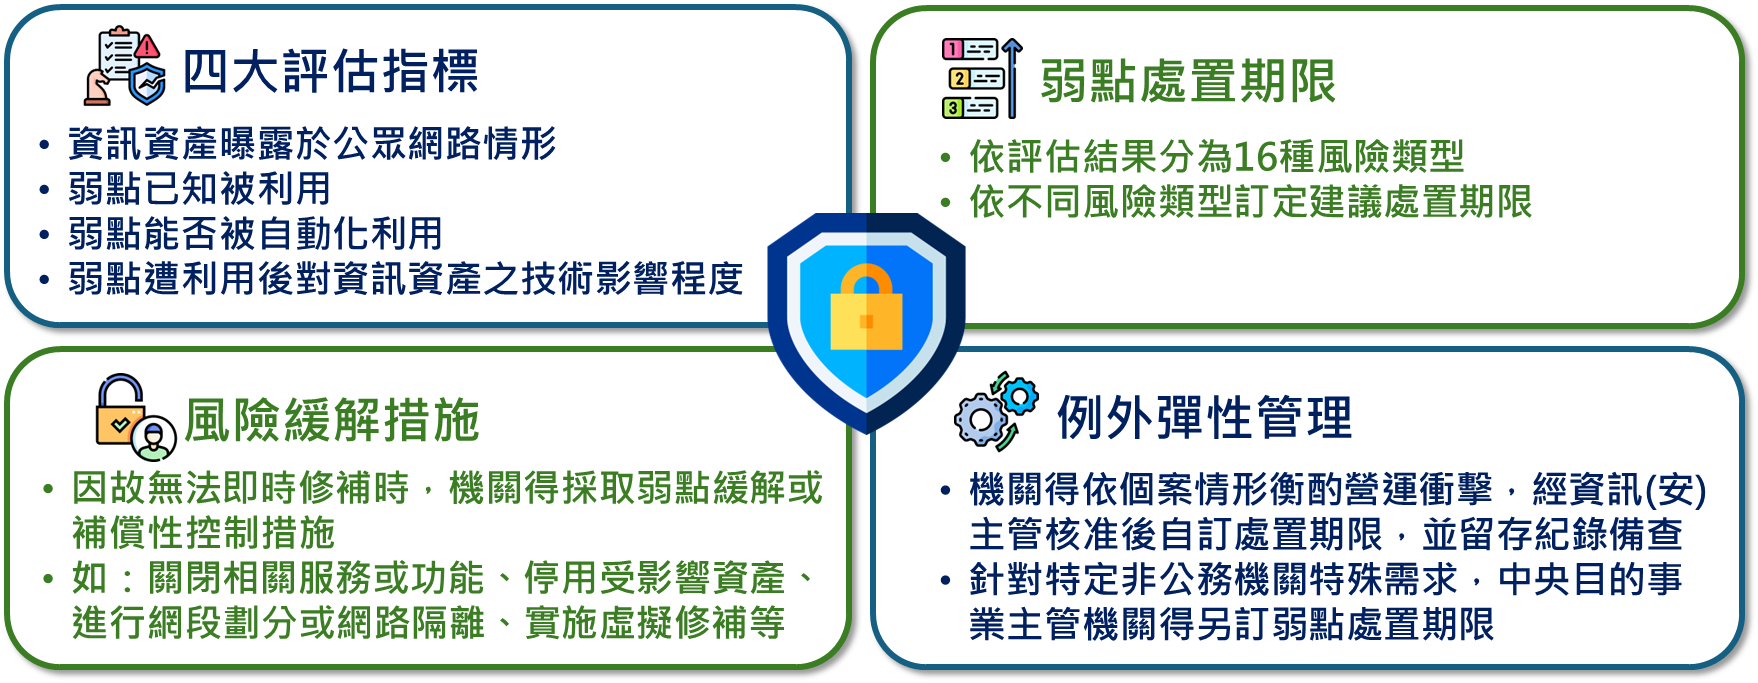
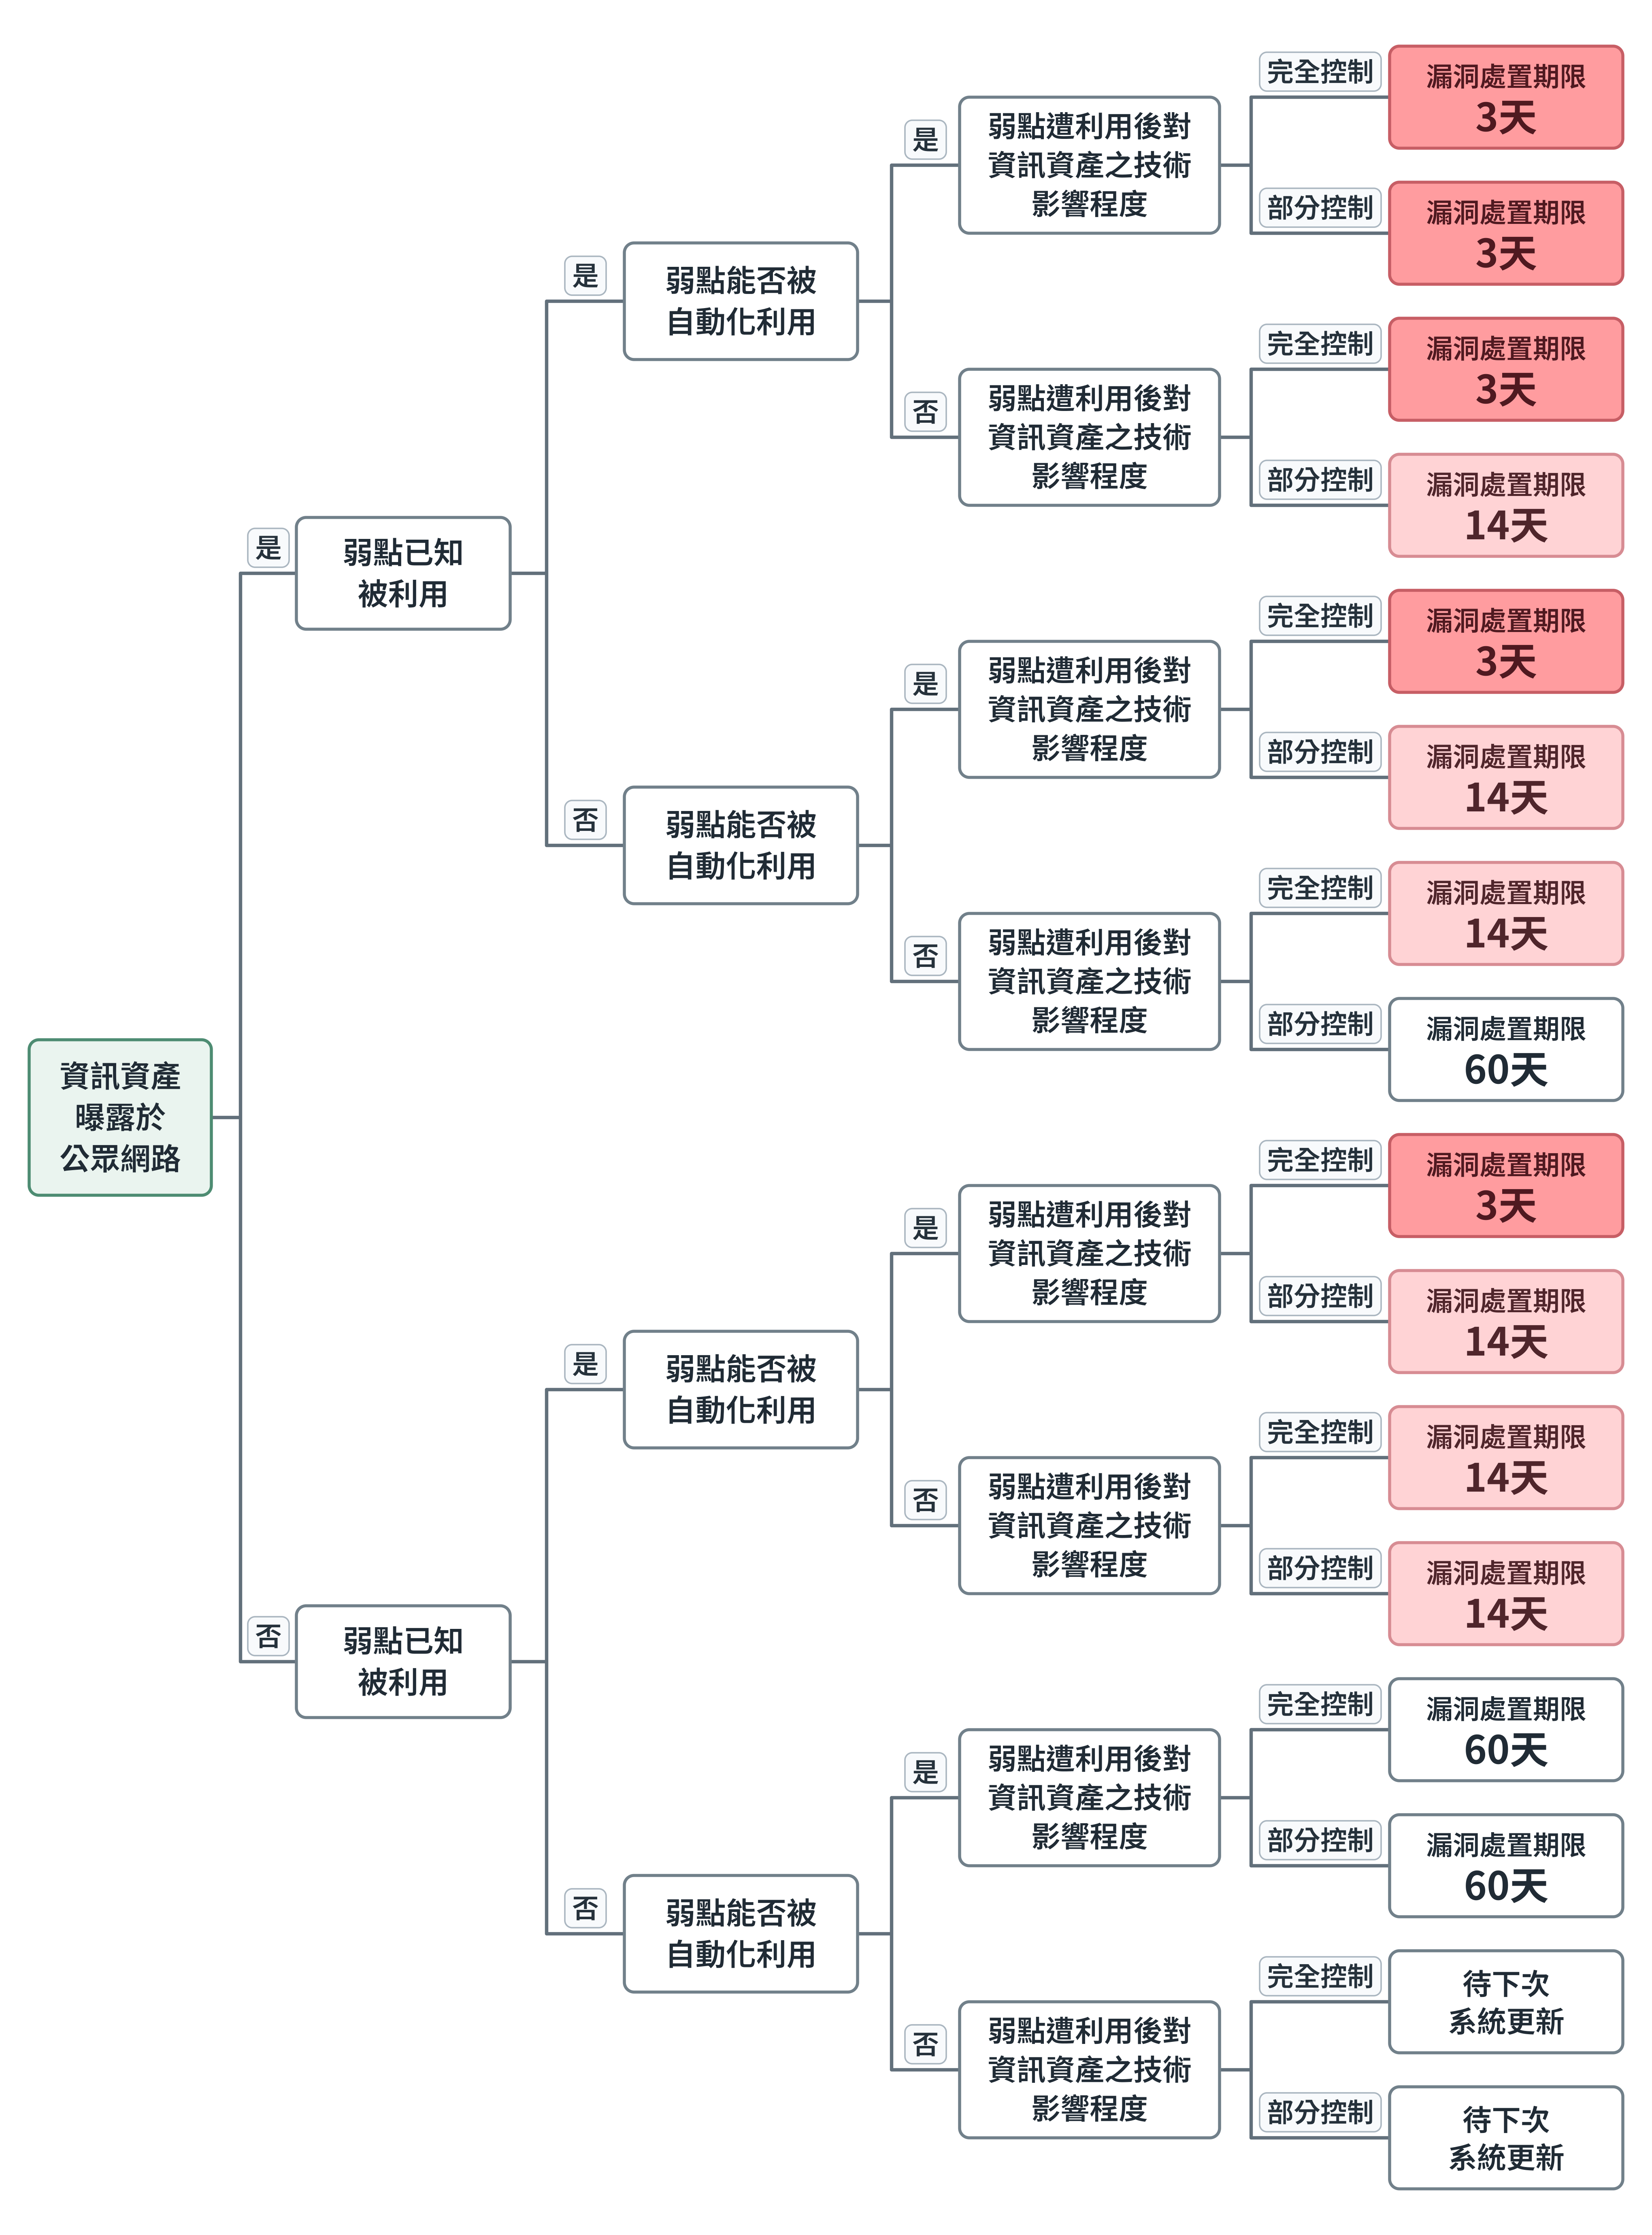
因應AI加速自動化攻擊趨勢,為協助各機關落實《資通安全責任等級分級辦法》應辦事項之弱點管理要求,本署發布「各機關基於風險導向之弱點處置期限評估指引」,協助機關精準投放防護資源。


二、常見問題
一、依《各機關基於風險導向之弱點處置期限評估指引》,哪些情況屬於「資訊資產曝露於公眾網路」?若系統或資訊資產未配置對外IP,或位於反向代理伺服器(Reverse Proxy)後方,是否仍屬曝露於公眾網路?
說明如下:
《各機關基於風險導向之弱點處置期限評估指引》第四點第一款核心評估指標「資訊資產曝露於公眾網路情形」,判斷重點在於外部人員或系統是否能透過網際網路,直接存取該資訊資產所提供的服務或利用其弱點,而非僅以是否配置公眾IP位址(Public IP)作為判斷依據。
因此,即使系統或資訊資產位於內部網路、未配置公眾IP,或部署於反向代理伺服器(Reverse Proxy)後方,只要外部使用者仍可透過反向代理、通訊埠轉發(Port Forwarding)、網路位址轉換(NAT)等網路機制,經由網際網路連線至該系統或存取其服務,原則上仍應認定為「曝露於公眾網路」。各機關應依實際網路架構及外部可存取情形進行判斷,以合理評估資訊資產的外部攻擊面風險。
二、依《各機關基於風險導向之弱點處置期限評估指引》管理資通安全弱點,機關如何方便取得「弱點已知被利用」、「弱點能否被自動化利用」及「弱點遭利用後對資訊資產之技術影響程度」等核心評估指標相關資訊?
說明如下:
| 類型 | 查詢管道 | 操作說明 | |
|---|---|---|---|
| 1 | 主管機關資安警訊主動揭露 |
1. 電子郵件、簡訊 2. 國家資通安全研究院漏洞警訊公告,網站連結 |
由數位發展部資通安全署或國家資通安全研究院發布資安訊息情資(ANA)等警訊通知,將直接提供各機關相關CVE弱點之「弱點已知被利用」、「弱點能否被自動化利用」及「弱點遭利用後對資訊資產之技術影響程度」等核心評估指標資訊。 |
| 2 | 使用官方查詢管道 | 美國國家弱點資料庫(NVD),網站連結 |
1. 連線至網站後,於NVD Vulnerability Search輸入CVE編號[CVE-XXXX-XXXX]進行查詢,並於下方搜尋結果點選Identifier欄位下CVE相同編號行列後,點選SSVC頁籤即可查看。 2. 「Exploitation」內容若為「active」,代表「弱點是否已知被利用」為是,其餘內容皆為否。 3. 「Automatable」內容若為「yes」,代表「弱點能否被自動化利用」為是;「no」代表「弱點能否被自動化利用」為否。 4. 「Technical Impact」內容若為「total」,代表「弱點遭利用後對資訊資產之技術影響程度」為完全控制;「partial」代表「弱點遭利用後對資訊資產之技術影響程度」為部分控制。 |
| 3 | 使用官方查詢管道 | CISA Vulnrichment Program網站,網站連結 |
1. 連線至網站後,於網站搜尋框(Go to file)輸入CVE編號[CVE-XXXX-XXXX]進行查詢,並點選對應查詢結果(json檔案格式)。 2. 於該CVE弱點之json檔案,查詢關鍵字「”Exploitation”:」,若內容為「active」,代表「弱點是否已知被利用」為是;其餘內容皆為否。 3. 於該CVE弱點之json檔案,查詢關鍵字「” Automatable”:」,若內容為「yes」,代表「弱點能否被自動化利用」為是;若為「no」,代表「弱點能否被自動化利用」為否。 4. 於該CVE弱點之json檔案,查詢關鍵字「”Technical Impact”:」,若內容為「total」,代表「弱點遭利用後對資訊資產之技術影響程度」為完全控制;若為「partial」,代表「弱點遭利用後對資訊資產之技術影響程度」為部分控制。 |
| 4 | 使用官方查詢管道 | CISA KEV Catalog網站,網站連結 | 連線至網站後,下載csv檔案或點選「PRINT VIEW」功能,即可利用CVE編號[CVE-XXXX-XXXX]進行查詢。 |
| 5 | 使用官方查詢管道 | 國家資通安全研究院漏洞警示新聞(每週更新),網站連結 | 連線至網站後,可查詢每週新增公告之KEV弱點、影響平台及處置建議。 |
| 6 | 使用民間開源工具 | Vulnrichment Viewer,網站連結 |
1. 整合提供「弱點已知被利用」(Exploitation欄位)、「弱點能否被自動化利用」(Automatable欄位)、「弱點遭利用後對資訊資產之技術影響程度」(Technical Impact欄位)等核心評估指標資訊,以及產品廠牌(Vendor欄位)、產品名稱(Product欄位)、修補時限建議(與本指引相符)等資訊。 2. 連線至網站後,可依CVE編號與查詢條件進行過濾與篩選,並可透過CVE公告日期(Date Published欄位)排序取得最新弱點資訊。 |